以治理为重点的MCP服务器,控制AI对敏感数据的访问
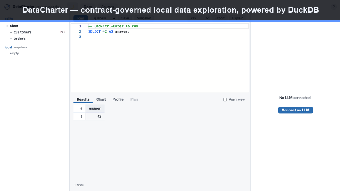
datacharter 由 Datacharter 提供,是一个受管控的模型上下文协议服务器,限制 AI 代理访问本地和远程数据。该工具为代理提供 SQL 风格的工作区,以便他们可以对联合源运行查询,同时保持外部暴露有限。它强调隐私保护措施、查询审计和只读执行,以降低操作风险。旨在为需要可审计、政策强制的 AI 与生产和本地数据集交互的数据工程师、安全团队和开发人员提供服务。
你实际上可以用它做什么任务?
服务器允许语言模型在受控环境中充当具有查询能力的数据助手,使分析查询、基本可视化和数据集分析成为可能。内置数据分析和图表标题将查询结果转化为人类可读的摘要。用例包括对混合本地和企业数据的探索性分析,以及从联合源生成基于SQL的答案,工具生成查询结果而不是不受限制的原始记录。
该工具的输出有多私密和可审计?
隐私控制在查询时自动应用,自动个人身份信息(PII)掩码和k-匿名性抑制被声明为设计的一部分。系统使用防篡改的哈希链审计日志记录代理活动,为每个查询生成可验证的证据包。金丝雀触发器可以配置以标记意外的数据外泄尝试,给安全团队提供与特定代理查询相关的可追踪警报。
它接受什么输入和集成?
服务器通过DuckDB联合数据,并接受本地文件格式,如CSV、Parquet、JSON、Excel和SQLite,以及与远程仓库的连接,包括Postgres、MySQL、SQL Server、Snowflake、BigQuery、Iceberg和Delta Lake。安装路径包括Python包(pip/uvx)和Homebrew,并且存在一个独立的桌面构建版本处于测试阶段。它为兼容主机提供了MCP服务器接口以供调用。
部署并融入现有工作流程是否实用?
数据处理是以本地为先的设计:服务器默认绑定并不报告遥测,这有助于保持查询在本地。执行是只读的,防止意外写入数据源。开发者提供了一个命令工作流程(例如,使用uvx初始化工作区)和与MCP兼容客户端的集成,以便团队可以在不更改生产数据库的情况下将服务器添加到代理工具链中。
最适合需要可审计、政策驱动的代理查询的团队
该工具是一个实用的选择,适合需要受可执行政策约束的代理访问的安全意识团队;其本地优先设计和证据包有助于满足合规目标。计划一个配置阶段,因为有意义的保证依赖于精心编写的合同和 charter.yaml 中的金丝雀规则。预计在由代理生成的分析驱动的高风险决策中保持人工审核的参与。